
تصور کنید امروز صبح وارد حساب صرافیتان میشوید و میبینید موجودیتان صفر است. نه هک پیچیدهای، نه نفوذ فنی عجیبی؛ فقط یک لینک که روی آن کلیک کردید. این دقیقاً همان چیزی است که هر روز برای هزاران کاربر ارز دیجیتال در سراسر دنیا اتفاق میافتد و نامش فیشینگ است.
فیشینگ در دنیای ارزهای دیجیتال یکی از خطرناکترین تهدیدهاست؛ چون برخلاف بانکهای سنتی، هیچ راهی برای برگشت دارایی سرقترفته وجود ندارد. در این مقاله از خانه سرمایه، به عنوان یک متخصص امنیت سایبری، دقیقترین و کاملترین راهنما را برای شناسایی و جلوگیری از حملات فیشینگ در اختیار شما میگذاریم.
⚠️ هشدار مهمدر دنیای ارز دیجیتال، هیچ نهاد مرکزی برای بازگرداندن دارایی سرقتشده وجود ندارد. تنها سپر دفاعی شما آگاهی و هوشیاری است.
فیشینگ چیست؟ تعریف دقیق و ریشهشناسی
واژه Phishing از کلمه «ماهیگیری» (Fishing) گرفته شده است؛ با این تفاوت که در املای آن به جای «f» از «ph» استفاده میشود. این نامگذاری کاملاً هوشمندانه است: فیشرها (کلاهبرداران) طعمهای جذاب در آب میاندازند و صبر میکنند تا کاربران ناآگاه گرفتارشان شوند.
تعریف تخصصی: فیشینگ نوعی حمله مهندسی اجتماعی است که در آن مهاجم با جعل هویت یک نهاد معتبر (بانک، صرافی، کیف پول و…)، قربانی را فریب میدهد تا اطلاعات حساسش را داوطلبانه در اختیار او بگذارد.
تفاوت اصلی فیشینگ با سایر حملات سایبری اینجاست که نقطه ضعف مورد حمله، انسان است نه سیستم. فیشر به جای نفوذ فنی، روی احساسات شما حساب میکند: ترس، طمع، فوریت و اعتماد.
فیشر کیست و دقیقاً به دنبال چه اطلاعاتی است؟
به فردی که حملات فیشینگ را طراحی و اجرا میکند فیشر میگویند. برخلاف تصور عمومی، فیشر لزوماً یک هکر پیچیدهی فنی نیست. ابزارهای فیشینگ به قدری آماده و در دسترس هستند که حتی یک مبتدی نیز میتواند حملات پیچیدهای را اجرا کند.
فیشرها به دنبال طیف وسیعی از اطلاعات هستند:
- اطلاعات مالی: شماره کارت، CVV2، رمز دوم، شماره حساب
- کلیدهای رمزنگاری ارز دیجیتال: Private Key، Seed Phrase (عبارت بازیابی)
- اعتبارنامههای ورود: نام کاربری و رمز عبور صرافیها و کیف پولها
- اطلاعات هویتی: کد ملی، تاریخ تولد، عکس مدارک (برای دور زدن KYC)
- اطلاعات تماس: شماره تلفن، ایمیل (برای حملات بعدی)
- اطلاعات شخصی و خانوادگی (برای باجگیری یا مهندسی اجتماعی پیشرفته)
نکته کلیدیمهمترین اطلاعاتی که باید از آن مراقبت کنید، Seed Phrase یا عبارت بازیابی کیف پول است. هر کسی که این عبارت را داشته باشد، مالک واقعی داراییهای شماست.
تاریخچه فیشینگ: از AOL تا حملات هوش مصنوعی
درک تکامل فیشینگ به ما کمک میکند روشهای جدید آن را سریعتر شناسایی کنیم:
انواع حملات فیشینگ که باید بشناسید
فیشینگ یک روش واحد نیست؛ بلکه خانوادهای از تکنیکهای متنوع است. آشنایی با هر کدام، یک لایه محافظتی جدید برای شما ایجاد میکند.
فیشینگ ایمیلی و اسپوفینگ (Email Phishing & Spoofing)
رایجترین نوع فیشینگ است. فیشر ایمیلی با ظاهر کاملاً قانونی (از طرف صرافی، بانک، یا سرویسدهنده شما) ارسال میکند. این ایمیلها معمولاً دارای این ویژگیها هستند:
- موضوعاتی مثل: «حساب شما تعلیق شده»، «برنده شدید»، «هشدار امنیتی فوری»
- لینکهایی که به سایت جعلی هدایت میکنند
- پیوستهایی که حاوی بدافزار هستند
- در نوع پیشرفتهتر (Clone Phishing)، کپی دقیق یک ایمیل قبلی واقعی با لینک تغییریافته
نوع خطرناکتر: Email Spoofing. در این روش، آدرس فرستنده دقیقاً مثل آدرس اصلی به نظر میرسد (مثلاً noreply@binance.com)، اما در واقع جعلی است. تشخیص آن بدون بررسی هدر کامل ایمیل تقریباً غیرممکن است.
اسپیر فیشینگ و والینگ (Spear Phishing & Whaling)
اگر فیشینگ عادی مثل تور انداختن در دریاست، اسپیر فیشینگ مثل شکار با تیر و کمان است؛ هدفمند، دقیق و بسیار خطرناکتر.
- اسپیر فیشینگ: حمله به یک فرد یا سازمان خاص. مهاجم ابتدا تحقیق میکند، اطلاعات شخصی جمعآوری میکند و سپس یک پیام کاملاً شخصیسازیشده ارسال میکند که بسیار باورپذیر است.
- والینگ (Whaling): نسخه پیشرفتهتر اسپیر فیشینگ که مدیران ارشد، CEOها یا مسئولان دولتی را هدف میگیرد.
مثال واقعیدر سال ۲۰۲۳، مدیر مالی یک پروتکل DeFi بزرگ با یک تماس تصویری جعلی (دیپفیک) از «CEO» شرکت فریب خورد و ۲۵ میلیون دلار را به آدرس هکر منتقل کرد. این نمونهای از والینگ پیشرفته با هوش مصنوعی است.
جعل وبسایت و فارمینگ (Website Spoofing & Pharming)
این دو روش، خطرناکترین انواع فیشینگ برای کاربران ارز دیجیتال هستند:
- جعل وبسایت: ساخت سایتی کاملاً مشابه سایت اصلی (مثلاً bïnance.com به جای binance.com) که فقط در یک کاراکتر تفاوت دارد یا از کاراکترهای یونیکد مشابه استفاده میکند. فیشرها گاهی از جاوا اسکریپت برای تغییر آدرس در نوار مرورگر هم استفاده میکنند.
- فارمینگ (Pharming): خطرناکترین روش. مهاجم به سرورهای DNS حمله میکند و IP اشتباه را جایگزین IP درست میکند. در این حالت حتی اگر آدرس درست را تایپ کنید، به سایت جعلی هدایت میشوید!
حمله مرد میانی (Man-in-the-Middle): نوعی پیشرفته از فارمینگ است که در آن مهاجم بین دو طرف ارتباط قرار میگیرد، اطلاعات را میخواند و گاهی تغییر میدهد. معمولاً از طریق شبکههای وایفای عمومی یا با جعل ARP صورت میگیرد.
بدافزارها، تروجان و کریپتو کلیپبورد هایجکر
این دسته از حملات بهویژه برای کاربران ارز دیجیتال بسیار مهم است:
- تروجان: نرمافزاری که ظاهر مفید دارد اما دسترسی پنهانی به سیستم شما ایجاد میکند.
- کیلاگر (Keylogger): هر کلیدی که میزنید، از جمله رمزهایتان، را ضبط و ارسال میکند.
- کریپتو کلیپبورد هایجکر (Crypto Clipboard Hijacker): خطرناکترین بدافزار برای کاربران ارز دیجیتال. این بدافزار clipboard (حافظه کپی) سیستم شما را رصد میکند. هر بار که آدرس کیف پولی را کپی میکنید، بلافاصله آن را با آدرس هکر جایگزین میکند. پس وقتی paste میکنید، دارایی مستقیم به کیف پول هکر میرود!
- افزونههای مرورگر آلوده: برخی افزونههای ظاهراً مفید، در واقع Seed Phrase و کلیدهای خصوصی شما را میدزدند.
⚠️ هشدار حیاتی برای کاربران ارز دیجیتالهمیشه قبل از تأیید تراکنش، آدرس مقصد را کاراکتر به کاراکتر راستیآزمایی کنید. هرگز به صرف paste کردن اعتماد نکنید. بدافزار clipboard hijacker یکی از رایجترین روشهای سرقت ارز دیجیتال در ایران است.
فیشینگ تلفنی: ویشینگ و اسمیشینگ
- ویشینگ (Vishing – Voice Phishing): تماس تلفنی با جعل هویت بانک، صرافی یا سازمان معتبر. معمولاً با ایجاد فوریت («حساب شما در معرض خطر است!») شما را وادار به دادن اطلاعات میکنند.
- اسمیشینگ (Smishing – SMS Phishing): ارسال پیامک با لینک جعلی. نمونههای رایج در ایران: «کارت سوخت شما شارژ شد»، «یارانه جدید ثبتنام کنید»، «بسته اینترنت رایگان».
دستگاههای POS و ATM تقلبی
کلاهبرداران با نصب اسکیمر روی دستگاههای ATM یا استفاده از دستگاه POS تقلبی، اطلاعات کارت بانکی شما را کپی میکنند. بهترین راه پیشگیری: هرگز کارت بانکی را به فروشنده ندهید و رمز را در حالتی وارد کنید که دیده نشود.
وایفای عمومی جعلی (Evil Twin Attack)
فیشر یک شبکه وایفای با نام مشابه شبکههای عمومی معتبر (مثلاً «Cafe_Free_WiFi») ایجاد میکند. هر اطلاعاتی که از طریق این شبکه ارسال کنید، مستقیم به دست مهاجم میرسد. پلیس فتا بارها درباره این خطر هشدار داده است.
دور زدن فیلترها (Filter Evasion)
فیشرهای باهوشتر برای فرار از فیلترهای ضد فیشینگ، متن مخرب را داخل تصویر قرار میدهند. ابزارهای آنتیفیشینگ متن را میخوانند اما تصویر را پردازش نمیکنند، پس هشدار نمیدهند.
فیشینگ در ارزهای دیجیتال: چرا خطرناکتر از بقیه است؟
وقتی حساب بانکیتان هک میشود، میتوانید به بانک شکایت کنید، تراکنش را ردیابی کنید و شاید دارایی را برگردانید. اما در ارز دیجیتال:
- تراکنشهای بلاکچین برگشتناپذیر هستند
- هیچ نهاد مرکزی برای پیگیری وجود ندارد
- هویت هکر پشت آدرسهای ناشناس پنهان است
- ارزش بالای داراییها، کاربران ارز دیجیتال را به هدف جذابتری تبدیل میکند
آمار تکاندهندهطبق گزارش Chainalysis، در سال ۲۰۲۳ بیش از ۱.۷ میلیارد دلار از طریق حملات فیشینگ و مهندسی اجتماعی از کاربران ارز دیجیتال سرقت شد. این رقم در سال ۲۰۲۴ همچنان رو به رشد بوده است.
روشهای اختصاصی فیشینگ در دنیای ارز دیجیتال
۱. جعل سایت صرافی یا کیف پول
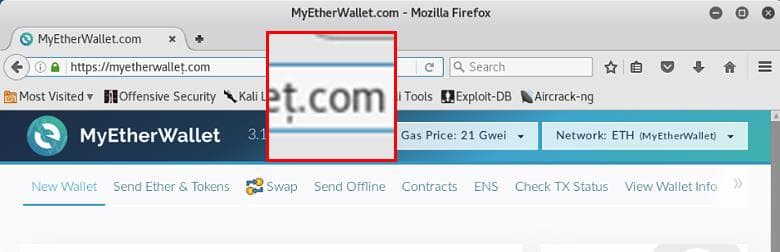
هکرها سایتهایی با آدرسهای بسیار مشابه میسازند. مثلاً به جای myetherwallet.com از myetherwallет.com (با حرف «е» سیریلیک به جای «e» لاتین) استفاده میکنند. تفاوت را با چشم غیرمسلح نمیتوان تشخیص داد!
۲. کیف پول نرمافزاری جعلی
هکرها نسخههای تقلبی کیف پولهای معروف (مثل MetaMask، Trust Wallet) را در اپاستورها یا سایتهای جعلی منتشر میکنند. با نصب این کیف پولها، Seed Phrase شما مستقیم به سرور هکر ارسال میشود. حتی اگر اپ درست کار کند!
۳. رباتهای معاملهگر جعلی
پیشنهادهای «سود تضمینی» با رباتهای تریدینگ اتوماتیک، یکی از فریبهای رایج است. با وارد کردن API Key صرافیتان به این رباتها، دسترسی کامل به موجودیتان را به هکر میدهید.
۴. طرحهای آیردراپ و هدیه جعلی (Fake Airdrop)
پیامهایی مثل «۱۰۰ دلار ETH رایگان دریافت کنید، فقط کیف پولتان را connect کنید» یا «ایلان ماسک ۱ بیتکوین میفرستد، ۰.۱ بفرستید، ۱ برمیگردانیم». به یاد داشته باشید: پنیر رایگان فقط در تله موش پیدا میشود!
خطر Wallet Drainerنسل جدید حملات فیشینگ ارز دیجیتال از تکنیک Wallet Drainer استفاده میکند. با کلیک روی یک لینک جعلی و اتصال کیف پول، یک قرارداد هوشمند مخرب اجرا میشود که بلافاصله تمام داراییهای شما را تخلیه میکند، بدون اینکه حتی رمزی وارد کرده باشید.
۵. کلاهبرداری از طریق شبکههای اجتماعی و تلگرام
ادمینهای جعلی گروههای تلگرام، حسابهای اینستاگرامی با هزاران فالوور تقلبی که ادعای سیگنالدهی میکنند، و لینکهای جعلی ICO یا IDO از جمله روشهای رایج در ایران هستند.
فیشینگ در ایران: رایجترین روشها و درگاههای پرداخت جعلی
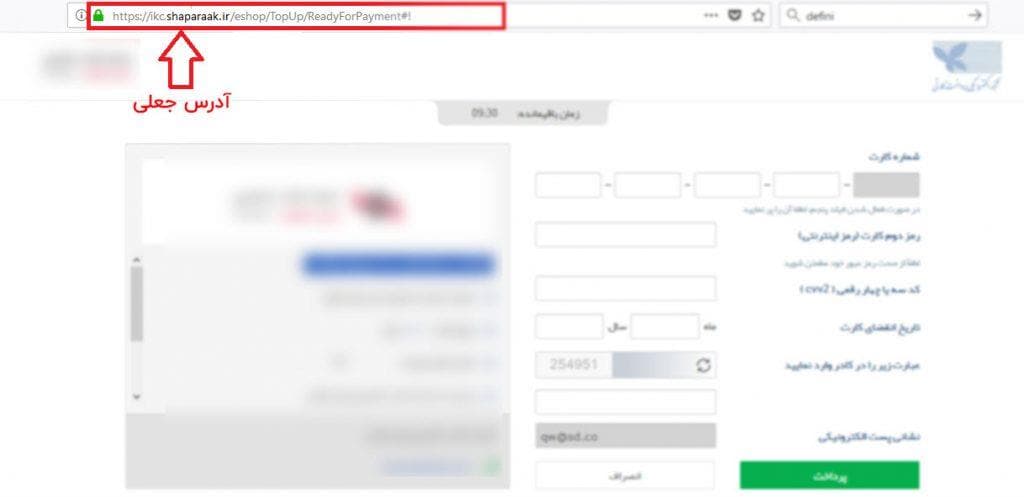
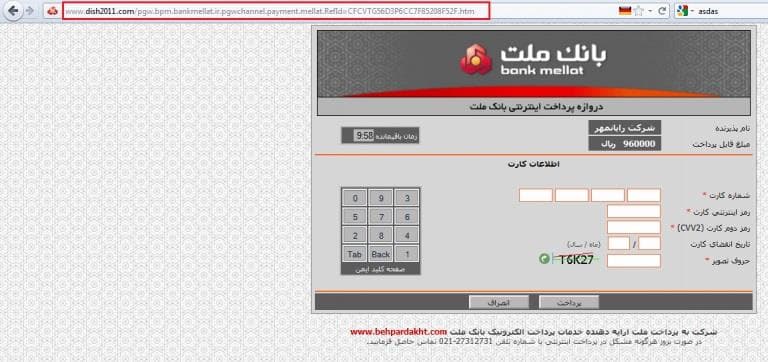
رایجترین روش فیشینگ در ایران، جعل درگاههای پرداخت اینترنتی است. هکر یک درگاه پرداخت کاملاً واقعی به نظر میرسد را میسازد که فقط در آدرس با نمونه اصلی تفاوت دارد (مثلاً shaparaak.ir به جای shaparak.ir).
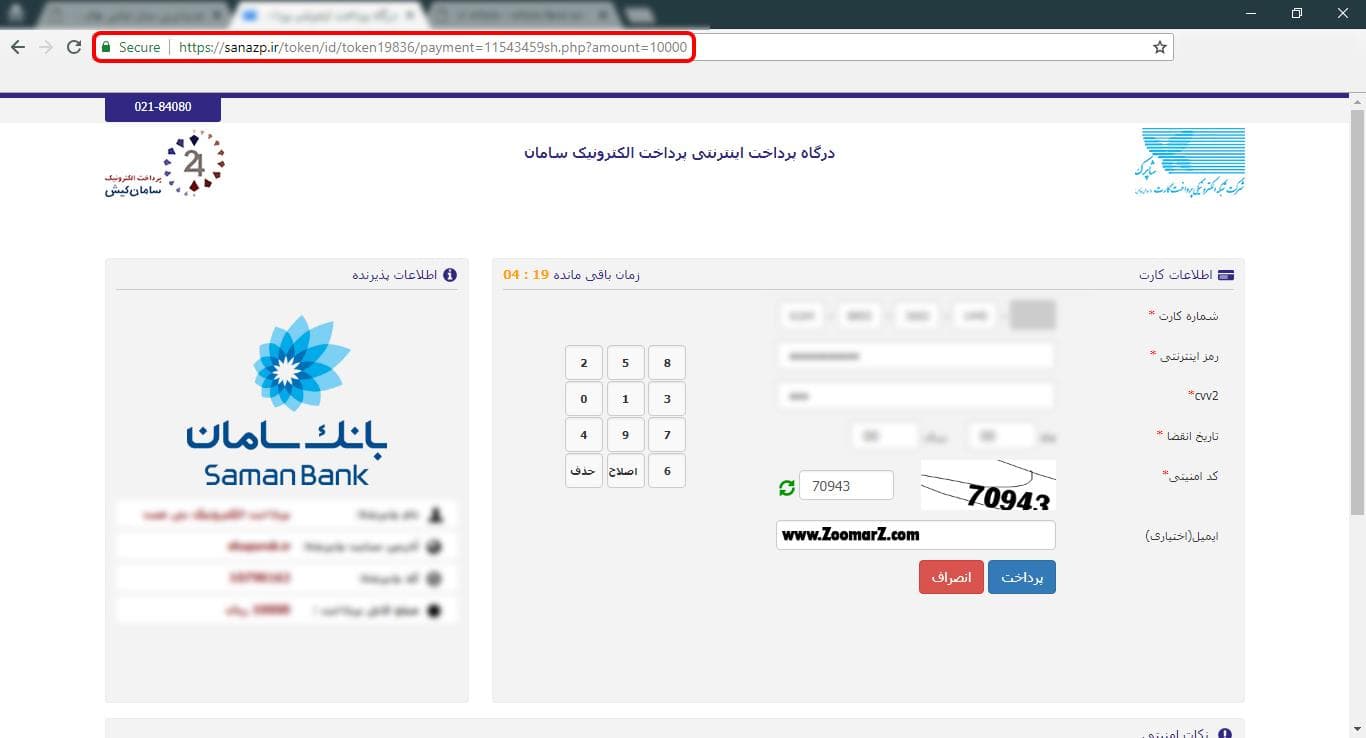
نکته مهم: با وجود رمز پویا (رمز دوم زماندار ۲ دقیقهای)، هنوز هم هکرها میتوانند در لحظه اطلاعات را بدزدند و همانلحظه تراکنش انجام دهند. پس رمز پویا تضمین صد درصدی نیست.
لیست درگاههای پرداخت معتبر ایران
قبل از هر پرداخت آنلاین، آدرس درگاه را با لیست زیر مطابقت دهید. هر تفاوتی، حتی یک کاراکتر، نشانه جعلی بودن است:
قانون طلاییتمام درگاههای پرداخت معتبر ایران زیرمجموعه shaparak.ir هستند. اگر آدرس درگاه با shaparak.ir ختم نمیشود، به هیچ وجه اطلاعات کارت وارد نکنید.
چگونه از فیشینگ جلوگیری کنیم؟ ۱۲ روش تضمینشده
۱. احراز هویت دو مرحلهای (2FA) را فعال کنید
این مهمترین اقدام امنیتی است. اما نوع 2FA اهمیت زیادی دارد:
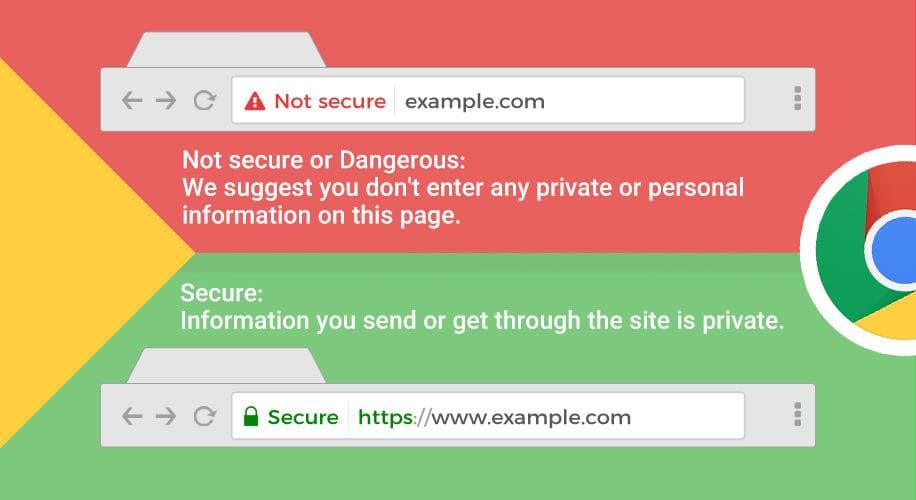
۲. آدرس URL را همیشه دستی تایپ کنید یا از Bookmark استفاده کنید
صرافیها و کیف پولهای مورد استفادهتان را Bookmark کنید و همیشه از همان Bookmark وارد شوید. هرگز از لینکهای ایمیل، تلگرام یا پیامک وارد حسابهای مالیتان نشوید.
۳. آدرس سایت را کاراکتر به کاراکتر بررسی کنید
به ویژه به این موارد توجه کنید:
- استفاده از کاراکترهای یونیکد مشابه (مثل «ı» به جای «i»)
- اضافه شدن یک حرف اضافی (مثل «biinance»)
- تغییر پسوند دامنه (مثل «.net» به جای «.com»)
- استفاده از «-» (مثل «my-etherwallet.com»)
۴. Seed Phrase را هرگز آنلاین وارد نکنید
هیچ صرافی، پشتیبانی، اپلیکیشن یا انسانی نیازی به Seed Phrase شما ندارد. اگر کسی یا سایتی از شما خواست عبارت بازیابی (۱۲ یا ۲۴ کلمه) را وارد کنید، ۱۰۰٪ کلاهبرداری است.
قانون آهنین امنیت کریپتوSeed Phrase = مالکیت کامل دارایی. این عبارت را روی کاغذ بنویسید، در جای امن فیزیکی نگهدارید و به هیچ دستگاه آنلاینی وارد نکنید.
۵. آدرس کیف پول را قبل از ارسال دوبار بررسی کنید
با توجه به خطر Clipboard Hijacker، همیشه بعد از paste کردن آدرس، چند کاراکتر اول و آخر آن را با آدرس اصلی مقایسه کنید. برخی کیف پولها مثل MetaMask این بررسی را به صورت بصری آسانتر میکنند.
۶. از افزونههای ضد فیشینگ و آنتیویروس استفاده کنید
- Metamask Phishing Detector: سایتهای مخرب کریپتو را شناسایی میکند
- Malwarebytes Browser Guard: جامع و رایگان
- uBlock Origin: از بارگذاری صفحات مخرب جلوگیری میکند
- یک آنتیویروس معتبر روی سیستم نصب کنید و آن را بهروز نگهدارید
۷. مرورگر و سیستمعامل را بهروز نگهدارید
بهروزرسانیها اغلب شامل وصلههای امنیتی حیاتی هستند که آسیبپذیریهای مورد استفاده هکرها را میبندند. تنبلی در آپدیت کردن، در دنیای سایبری گران تمام میشود.
۸. رمز عبور قوی و منحصربهفرد برای هر سرویس
- حداقل ۱۶ کاراکتر با ترکیب حروف بزرگ، کوچک، عدد و علائم
- هرگز یک رمز را در دو جا استفاده نکنید
- از Password Manager معتبر (مثل Bitwarden یا 1Password) استفاده کنید
- رمزهایی مثل تاریخ تولد، شماره تلفن یا نام خانوادگی هرگز!
۹. از وایفای عمومی برای تراکنش مالی استفاده نکنید
اگر مجبور به استفاده از اینترنت عمومی هستید، حتماً از یک VPN معتبر استفاده کنید. هرگز در کافه، فرودگاه یا هتل بدون VPN وارد حساب ارز دیجیتالتان نشوید.
۱۰. ایمیلهای مشکوک را هوشمندانه بررسی کنید
- آدرس فرستنده را کامل ببینید (نه فقط نام نمایشی)
- موس را روی لینک نگه دارید و آدرس واقعی را ببینید
- هیچ سرویس معتبری از طریق ایمیل از شما نمیخواهد روی لینک کلیک کنید تا اطلاعاتتان را تأیید کنید
- بالای بودن رتبه سایت در گوگل به معنای امن بودن آن نیست؛ برخی هکرها از سئو برای فریب استفاده میکنند
۱۱. اینماد را برای سایتهای ایرانی بررسی کنید
سایتهای تجاری معتبر ایرانی دارای نماد اینماد هستند. قبل از هر خرید اینترنتی، نماد را بررسی کنید و روی آن کلیک کنید تا از اصالتش مطمئن شوید (برخی سایتهای جعلی عکس اینماد میگذارند، نه اینماد واقعی).
۱۲. برای کیف پولهای ارز دیجیتال از سختافزار والت استفاده کنید
اگر مقدار قابلتوجهی ارز دیجیتال دارید، استفاده از Hardware Wallet (مثل Ledger یا Trezor) بهترین روش حفاظت است. در این دستگاهها، کلید خصوصی هرگز با اینترنت در تماس نیست و حملات فیشینگ آنلاین به تنهایی نمیتوانند به دارایی شما آسیب برسانند.
چکلیست امنیتی کاربران ارز دیجیتال✅ 2FA با اپ (نه SMS) فعال کنید | ✅ صرافیها را Bookmark کنید | ✅ Seed Phrase را آفلاین نگهدارید | ✅ آدرس مقصد را همیشه دوبار بررسی کنید | ✅ از Hardware Wallet استفاده کنید | ✅ به پیشنهادهای سود تضمینی اعتماد نکنید
مقایسه روشهای حمله فیشینگ و نحوه مقابله با هر کدام
جمعبندی: امنیت ارز دیجیتال در دستان خود شماست
فیشینگ در دنیای ارزهای دیجیتال یک تهدید واقعی، فعال و در حال تکامل است. هکرها هر روز روشهای جدیدتر و پیچیدهتری ابداع میکنند؛ از ایمیلهای ساده تا دیپفیک و Wallet Drainer.
اما خبر خوب اینجاست: اکثریت قریب بهاتفاق حملات فیشینگ با رعایت چند اصل ساده قابل پیشگیری هستند. سرمایهگذاری روی دانش امنیتی، همانقدر مهم است که سرمایهگذاری روی پرتفوی ارز دیجیتال شما.
پیام پایانیدر دنیای ارز دیجیتال، نه اشتباهی بخشوده میشود و نه دارایی دزدیدهشدهای برمیگردد. اما کسی که آگاه است، کسی نمیتواند فریبش دهد. این مقاله را با دوستان فعال در ارز دیجیتال به اشتراک بگذارید؛ ممکن است دارایی یک نفر را نجات دهد.
نظر شما درباره این مقاله چیست؟
شما چه امتیازی میدهید؟