
حمله دیداس یا دی داس را معمولاً همان روزی میشنوید که صرافی، اپ بانکی یا سایتی که هر روز با آن کار میکنید بالا نمیآید و کسی در یک کانال مینویسد که سرویس را دیداس کردهاند. دیداس یعنی تعداد زیادی دستگاه که بدافزار گرفتهاند همزمان به یک سرویس درخواست جعلی میفرستند تا کاربر واقعی نتواند وارد شود. این حمله دسترسی را موقتاً میگیرد و به موجودی و اطلاعات شما دست نمیزند. طبق آمار کلادفلر بیشتر حملههایی که به خود شبکه میزنند کوچک و کوتاهاند، پس برای سایت کوچک چند کار ساده کافی است. در این صفحه اول میگوییم حمله چطور کار میکند، بعد برای کاربر سرویس مالی و صاحب سایت جدا قدمهای عملی میآوریم و آخر سر به آمار امروز و مجازات قانونی در ایران میرسیم.
حمله دیداس چیست و چطور یک سرویس را از کار میاندازد
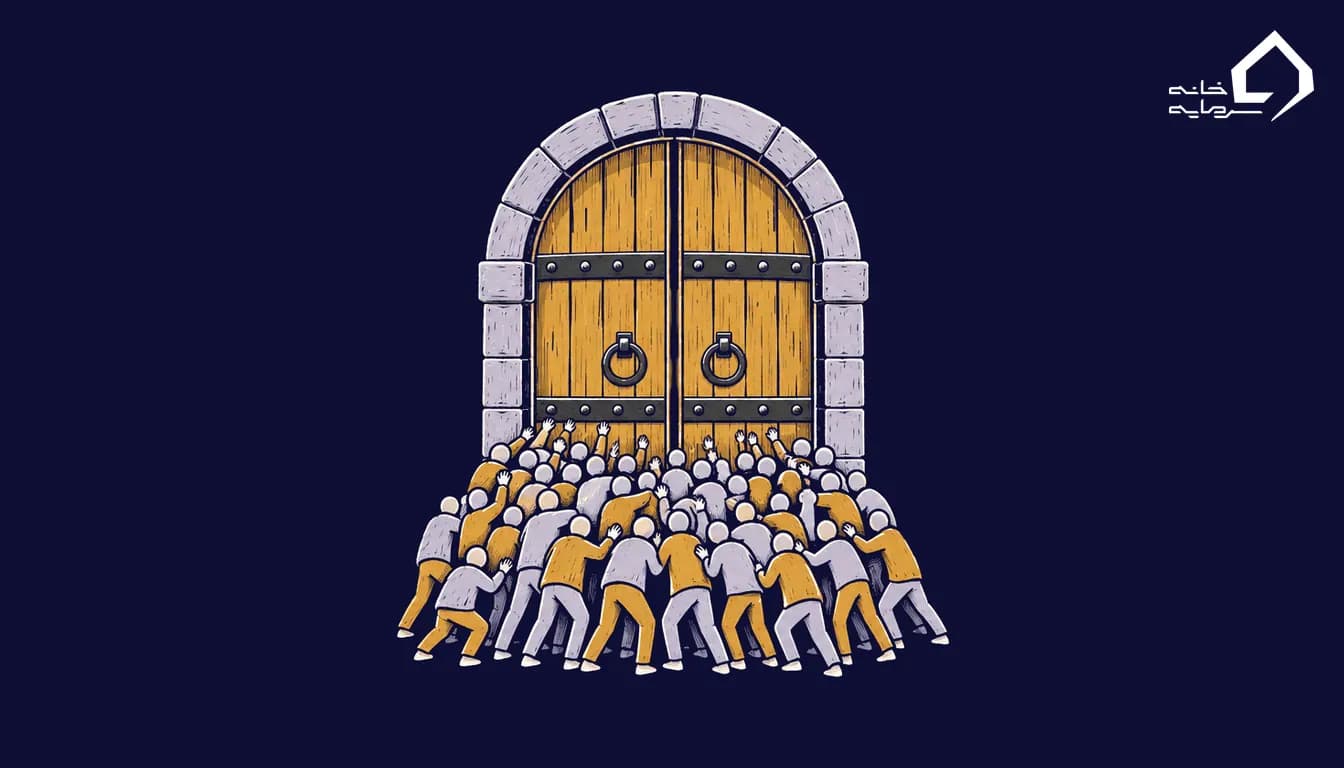
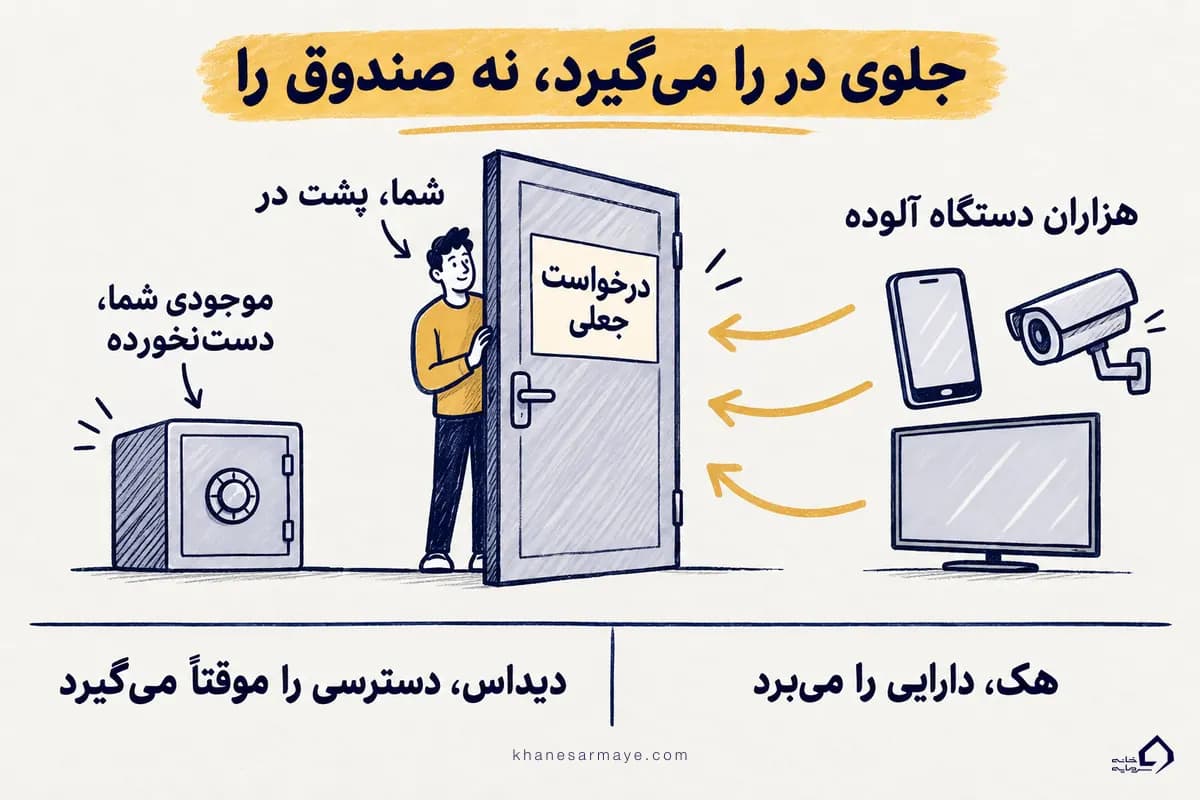
حمله دیداس مخفف عبارت Distributed Denial of Service است. کارش شبیه جمعیتی است که جلوی در یک شعبه میایستد، با هیچکس کاری ندارد و فقط راه را میبندد. مشتری واقعی نمیتواند داخل برود، ولی صندوق و گاوصندوق همچنان دستنخورده است. در عمل آن جمعیت دستگاههایی با بدافزار و صاحب بیخبرند، مثل دوربین و تلویزیون و دیگر دستگاههای متصل به اینترنت، که مهاجمی از راه دور فرمانشان میدهد. به مجموعهٔ این دستگاهها باتنت میگویند.
بزرگترین حملهٔ علنی ثبتشده ۳۱٫۴ ترابیت در ثانیه بود و فقط ۳۵ ثانیه طول کشید. رسانههای امنیتی آن را به باتنت Aisuru-Kimwolf نسبت دادهاند. کلادفلر هم مینویسد این باتنت ۱ تا ۴ میلیون دستگاه بدافزارگرفته را زیر فرمان دارد و بیشترشان تلویزیون اندرویدیاند. مهاجم لازم نیست خودش چنین باتنتی درست کند. کلادفلر (Cloudflare) در گزارش فصل سوم ۲۰۲۵ نوشته بخشهایی از Aisuru را به قیمت چند صد تا چند هزار دلار اجاره میدهند. برای کسی که میخواهد رقیبش را اذیت کند، این مبلغ سنگین نیست.
فرق حمله دیداس با DoS ساده
تفاوت دو اصطلاح در مبدأ حمله است. در DoS یک دستگاه سرویس را میزند و کافی است نشانی مهاجم را ببندید. در حمله دیداس هر درخواست از نشانی دیگری میرسد و مسدود کردن نشانیها یکییکی فایده ندارد.
حمله دیداس به صرافی دسترسی شما را میگیرد ولی موجودی سر جایش است
اگر سرویسی که پولتان در آن است، مثلاً یک صرافی متمرکز، دیداس شود، چیزی که از دست میدهید دسترسی است. اپ بالا نمیآید، سفارش جواب نمیدهد و موجودی را هم نمیبینید، اما مهاجم فقط در را مسدود کرده و به صندوق کاری ندارد.
بیتفاینکس (Bitfinex) و اوکیاکس (OKEx) در ۲۷ و ۲۸ فوریهٔ ۲۰۲۰ هر دو هدف حمله دیداس بودند و مدیر فنی بیتفاینکس گفت همهٔ وجوه سالم است. بایننس هم در ۲۹ آوریل ۲۰۲۰ گفت دامنههای چینیاش هدف حمله بودهاند و مدیرعاملش وجوه را سالم خواند. اینها حرف خود صرافیهاست و ما خودمان جداگانه بررسیشان نکردهایم، ولی با ماهیت دیداس جور درمیآید.
شاید بپرسید پس ماجرای هک صرافیها چه بود. آن قصهٔ دیگری است و نمونهٔ مستند ایرانیاش هک صرافی نوبیتکس است که دیداس نبود.
دیداس و هک چه فرقی دارنددر دیداس مهاجم فقط راه رسیدن شما به سرویس را میبندد و به موجودی کاری ندارد. در هک کسی به کیف پول یا سرورهای صرافی دست میبرد و دارایی را بیرون میکشد. بیتفاینکس و اوکیاکس زیر دیداس رفتند و گفتند وجوه سالم است، اما از نوبیتکس در ۱۸ ژوئن ۲۰۲۵ هکرها بیش از ۹۰ میلیون دلار را به نشانیهایی فرستادند که بازیابیشان ممکن نیست.
معاملهگر اهرمی و ساعتی که صرافی بالا نمیآید
معاملهگر اهرمی یا فیوچرز مسئلهٔ جدیتری دارد، چون در زمان قطعی نمیتواند پوزیشن بازش را ببندد و قیمت بیاو حرکت میکند. موجودی سر جایش است، ولی ممکن است با افت قیمت صرافی پوزیشن بازتان را خودش ببندد و سرمایهتان بسوزد (لیکویید شدن).
حد ضرر را پیش از قطعی بگذاریداگر با اهرم معامله میکنید، سفارش حد ضرر را همان لحظهٔ باز کردن پوزیشن روی خود صرافی ثبت کنید و منتظر افت قیمت نمانید. این کار تضمین کامل نیست، چون اگر خود سیستم معاملهٔ صرافی از کار بیفتد، ممکن است سفارش ثبتشده هم کاری از پیش نبرد. این توصیه نظر خود ماست و منبع مستقلی دربارهٔ رفتار سفارشها هنگام دیداس پیدا نکردیم. اگر با لیکویید شدن و سفارش حد ضرر آشنا نیستید، پیش از معامله اول این دو مقاله را بخوانید.
هر قطعی در ایران دیداس نیست
اینترنت در ایران از ۱۸ دی ۱۴۰۴ سراسری قطع شد و پس از ۹ اسفند ۱۴۰۴ حدود ۸۸ روز دوباره تقریباً قطع ماند و از ۵ خرداد ۱۴۰۵ تا حدی برگشت. در ۲۳ و ۲۴ خرداد ۱۴۰۵ چهار بانک اختلال داشتند. در ۲ تیر هم عملیات کارتی سه بانک موقتاً متوقف شد. مسئولان این اختلالها را حملهٔ سایبری خواندند و در مورد اول از زیرساخت مشترک بانکها گفتند، ولی نوع حمله را اعلام نکردند. تا خود سرویس یا مرجع رسمی چیزی نگفته، اسمش را دیداس نگذارید. اگر پوزیشن بازی دارید، دربارهٔ اثر قطعی اینترنت بر آن در مقالهٔ پوزیشن باز در قطعی اینترنت نوشتهایم.
در روز قطعی چه کار کنید
پیام رسمی خود سرویس را در کانالهای شناختهشدهاش دنبال کنید و اطلاعات ورودتان را در هیچ لینک جایگزینی وارد نکنید. در روزهای قطعی کسانی لینکهای جعلی جایگزین پخش میکنند و این همان فیشینگ است.
اگر نگرانی اصلیتان خطر نگه داشتن پول نزد صرافی است، آن مسئلهٔ جداگانهای است و دیداس چیزی از آن کم یا زیاد نمیکند. برای همین خطر کیف پول سختافزاری راهحل است و دربارهاش در مقالهٔ کیف پول سختافزاری و ریسکهای صرافیهای ایرانی نوشتهایم.
وقتی حمله دیداس سایتتان را هدف گرفت اول چه کار کنید
اگر سایتتان ناگهان بالا نمیآید، اول مطمئن شوید که حمله است و کندی عادی نیست. هر کندی حمله دیداس نیست؛ سرور ضعیف، یک کمپین تبلیغاتی ناگهانی یا یک خطای ساده هم همین حالت را پیش میآورند. نشانهٔ حمله این است که ترافیک ناگهان بالا میرود بیآنکه کمپین تبلیغاتی یا خبری در کار باشد، و بیشتر درخواستها شبیه هماند و به یک صفحه یا یک نشانی میخورند.
- با شرکت هاستینگ، همان که سرور سایتتان را نگه میدارد، تماس بگیرید و بگویید ترافیک غیرعادی میبینید، چون او ترافیک ورودی را از شما بهتر میبیند.
- سایت را پشت یک سرویس ضد دیداس ببرید تا آن سرویس ترافیک را پیش از آنکه به سرور برسد پالایش کند. حفاظت پایهٔ کلادفلر روی همهٔ پلنها، از جمله رایگان، بیسقف است و AWS Shield Standard برای منابع AWS رایگان و خودکار کار میکند.
- دسترسی مستقیم به سرور را ببندید و فقط به نشانیهای همان سرویس اجازهٔ اتصال بدهید، وگرنه مهاجم سرویس را دور میزند و سراغ سرور میآید.
- اگر نشانی اصلی سرور را قبلاً جایی دیدهاند، مثلاً در سابقهٔ DNS، عوضش کنید، چون نشانی قدیمی همچنان هدف است.
- لاگهای سرور را نگه دارید، هم برای فهمیدن نوع حمله و هم برای وقتی که بخواهید شکایت کنید.
- از کانالی غیر از خود سایت، مثل شبکهٔ اجتماعی یا پیامک، به کاربرانتان بگویید ماجرا چیست تا نگران موجودیشان نشوند.
گزینهٔ آخری هم هست که شرکتهای هاستینگ در شرایط بحرانی سراغش میروند و سیاهچاله نام دارد. در این روش شرکت هاستینگ تمام ترافیک سایت شما را قطع میکند، حتی کاربر واقعی را. سایتتان عملاً از دسترس خارج میشود، ولی بقیهٔ سرورهای آن شبکه از حمله در امان میمانند.
روشهای جلوگیری از حمله دیداس برای یک سایت کوچک
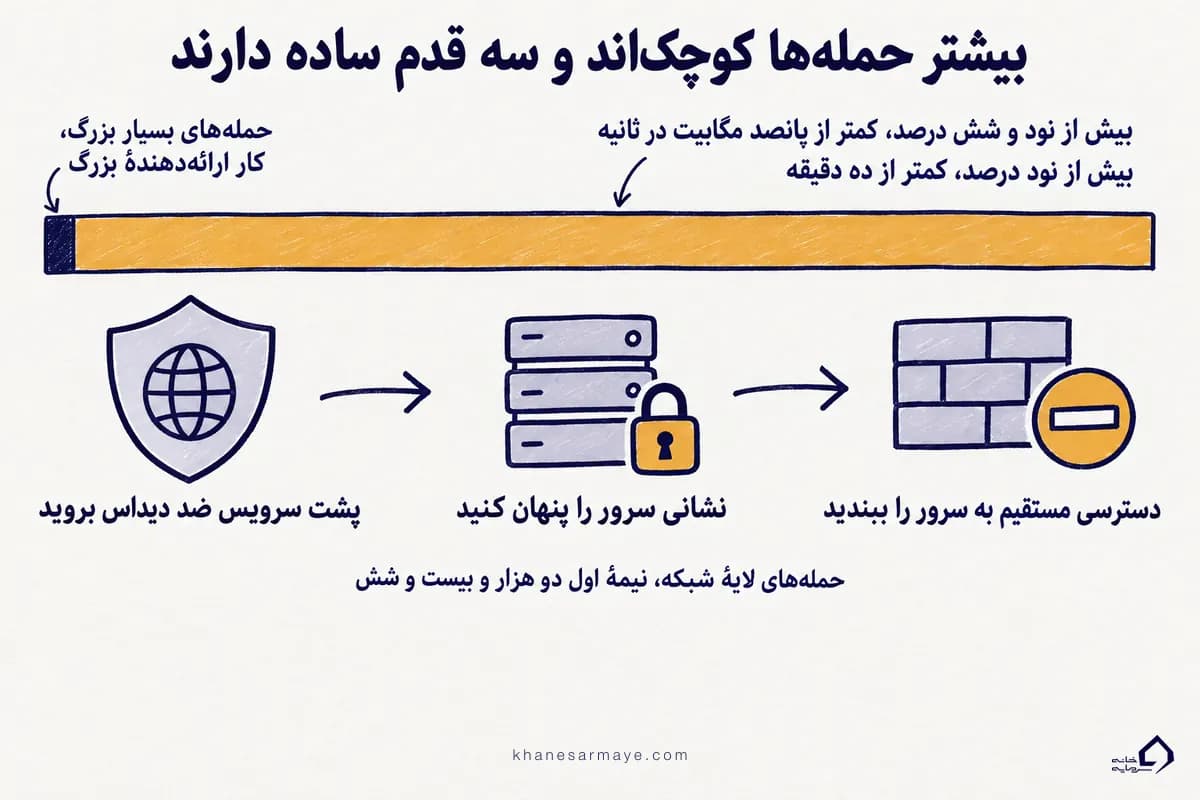
حملهها از نظر هدف دو دستهاند و به این دستهها «لایه» میگویند. حملهٔ لایهٔ شبکه (لایهٔ ۳ و ۴) به خود شبکه و اتصال سرور میزند، و حملهٔ لایهٔ کاربردی (لایهٔ ۷) به صفحهها و درخواستهای خود سایت فشار میآورد. بیشتر حملههای لایهٔ شبکه کوچک و کوتاهاند و برای صاحب یک سایت کوچک این مهمترین نکته است. کلادفلر در گزارش نیمهٔ اول ۲۰۲۶ نوشته ۹۶٫۶۲٪ این حملهها زیر ۵۰۰ مگابیت در ثانیه بودند و ۹۰٫۶۰٪ کمتر از ۱۰ دقیقه طول کشیدند. «کوچک» البته نسبی است و خود کلادفلر یادآوری میکند حتی ۱۰۰ مگابیت در ثانیه برای از کار انداختن سرور یا سایتِ بیحفاظ کافی است.
نظر ما این است که برای چنین حملههایی سراغ قرارداد گران نروید. پلن رایگان یک سرویس ضد دیداس، پنهان کردن نشانی سرور و دو قانون ساده در پنل همان سرویس برای سایت کوچک کافی است. یکی از آن قانونها محدود کردن تعداد درخواست از هر نشانی است (Rate Limiting) و دیگری فایروال وب (WAF) که درخواستهای مشکوک را رد میکند. سرویسهای سازمانی مثل Akamai Prolexic برای حملههای بالای یک ترابیت در ثانیه و سازمانهای بزرگاند.
نشانی سرور را پنهان کنید
بزرگترین ضعف معمول این است که مهاجم نشانی واقعی سرور را پیدا کند و سرویس ضد دیداس را دور بزند. برای مسدود کردن این راه، در تنظیمات DNS سایت گزینهٔ «پروکسی» را روشن کنید. این کار سرویس را بهصورت پروکسی معکوس، یعنی واسطی که درخواستها را بهجای سرور میگیرد، جلوی سرور میگذارد و کسی نشانی واقعی را نمیبیند. CDN یا شبکهٔ توزیع محتوا هم همین نقش واسط را دارد.
بعد فقط به نشانیهای خود این واسط اجازهٔ اتصال به سرور بدهید و ایمیل را روی همان سرور نگذارید، چون نشانی سرور از ایمیل لو میرود. دو ابزار پیشرفتهتر هم هست، Authenticated Origin Pulls و Cloudflare Tunnel، که اگر سرویستان پشتیبانی کند، اتصال مستقیم به سرور را سختتر میکنند.
کدام ابزار برای چه کسی است
دسترسی به کلادفلر از داخل ایران را خودتان بسنجید
دسترسی به کلادفلر از ایران و پرداخت پلنهای پولیاش را آزمایش نکردهایم. نمیدانیم سایتی که پشت یک CDN خارجی است در قطعی اینترنت بینالملل از داخل کشور بالا میآید یا نه. مدیرعامل کلادفلر در ۲۰۲۳ اعلام کرد تحریمها جلوی استقرار تجهیزات در ایران را میگیرد، و این یعنی ممکن است سرعت یا دسترسی از داخل ایران ضعیف باشد. پیش از تکیه بر این سرویس، خودتان از ایران امتحانش کنید.
اشتباه VPN و رمز پیشفرض دستگاهها
یک اشتباه رایج این است که فکر کنند VPN جلوی حمله دیداس را میگیرد. VPN نشانی خود شما را میپوشاند و برای کاربری که نمیخواهد کسی ردش را بگیرد به کار میآید، اما نشانی سرور سایت را پنهان نمیکند. برای پنهان کردن سرور باید پروکسی معکوس یا CDN را جلوی آن بگذارید و دسترسی مستقیم به آن را ببندید. دستگاه خود شما هم ممکن است بخشی از ماجرا باشد. دوربین و مودم و دیگر دستگاههای اینترنت اشیا که رمز پیشفرض کارخانه را نگه داشتهاند راحتتر به دست مهاجم میافتند، پس رمزشان را عوض کنید.
جرم دیداس در ایران و مجازاتش
قانون جرایم رایانهای مصوب ۵ خرداد ۱۳۸۸ دو ماده دارد که به مختل کردن سامانهٔ رایانهای دیگران میپردازند و حملهٔ دیداس معمولاً در یکی از همین دو ماده جا میگیرد.
ماده ۱۱ بانکداری را هم نام میبرد، پس اگر حمله به یک سامانهٔ بانکی با همان قصد باشد، مجازاتش بسیار سنگینتر از ماده ۹ است. مبلغ جزای نقدی از متن مصوب ۱۳۸۸ است و ممکن است بعداً تغییر کرده باشد. اگر قصد شکایت دارید، پیش از آن متن قانون در مرکز پژوهشهای مجلس را ببینید و از وکیل هم بپرسید.
مهاجمان را هم گاهی پیدا میکنند. عملیات PowerOFF در آوریل ۲۰۲۶ با همکاری ۲۱ کشور به بیش از ۷۵ هزار کاربر سرویسهای اجارهٔ حمله هشدار داد، ۵۳ دامنه را از کار انداخت و ۴ نفر را بازداشت کرد. یعنی کسی که حمله را فقط اجاره کرده هم از شناسایی در امان نیست.
حملههای دیداس امروز چقدر بزرگاند و چه کسی پشتشان است
منبع جدول گزارشهای فصلی و نیمهسالانهٔ کلادفلر است، از جمله گزارش نیمهٔ اول ۲۰۲۶ که ۱۱ اوت ۲۰۲۶ منتشر کرد، بهعلاوهٔ وبلاگهای Google Cloud و GitHub.
رکوردهای چندترابیتی استثنا هستند و بیشتر کسانی که با حمله دیداس روبهرو میشوند هرگز به این اندازه نمیرسند. اما رشد حملهها واقعی است. کلادفلر در گزارش فصل دوم ۲۰۲۵ از قربانیان دربارهٔ مهاجم سؤال کرده است. ۷۱٪ نمیدانستند چه کسی حمله کرده، و از ۲۹٪ دیگر ۶۳٪ رقبا را مقصر دانستهاند، بهویژه در بازی، قمار و رمزارز.
انواع حمله دی داس از حجمی تا کاربردی
حملههای دیداس بر اساس چیزی که پر میکنند در سه دسته جا میگیرند. حجمیها پهنای باند را میبلعند، پروتکلیها منابع فایروال و روتر و سرور را پر میکنند و کاربردیها به خود سایت فشار میآورند.
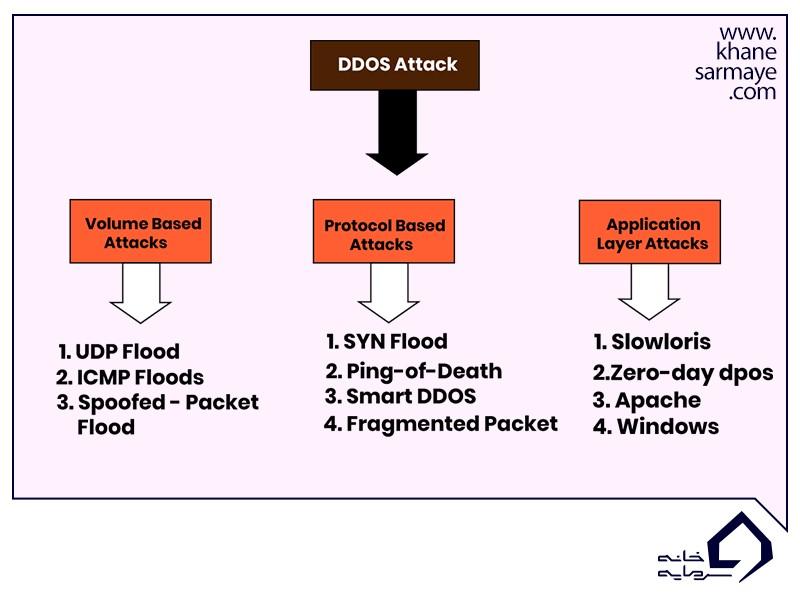
در SYN Flood مهاجم درخواست آغاز اتصال را بیوقفه میفرستد ولی مرحلهٔ آخر برقراری اتصال را، که به آن دستدهی میگویند، هرگز کامل نمیکند. سرور هم برای هر اتصال نیمهکاره جا نگه میدارد تا جایی نماند. Slowloris برعکس، درخواستها را بسیار آهسته میفرستد تا ارتباطها باز بمانند و اتصالهای بیکار ظرفیت سرور را اشغال کنند. چون حجم کمی دارد، تشخیصش سختتر است. در DNS Amplification مهاجم به سرورهای DNS درخواست کوچکی میفرستد، اما نشانی فرستنده را نشانی قربانی میگذارد. جوابهای بسیار بزرگتر بهجای مهاجم به قربانی میرسند.
حملههای لایهٔ شبکه بیشترین سهم را دارند؛ ۷۱٪ حملهها در فصل سوم و ۷۸٪ در فصل چهارم ۲۰۲۵ از همین نوع بودند.
اولین کار بعد از مطالعهٔ این صفحه
اگر سایت دارید، همین امروز در رکوردهای DNS و سابقهٔ آنها ببینید نشانی واقعی سرورتان پیداست یا نه و ایمیل از همان سرور میرود یا نه. اگر فقط کاربر یک صرافی یا بانک هستید، مقالهٔ محافظت از ارزهای دیجیتال نشان میدهد خطر واقعی داراییتان کجاست.
سلب مسئولیتاین نوشته راهنمای عمومی است و جای مشاورهٔ امنیتی یا حقوقی را نمیگیرد. اگر سایتتان همین حالا زیر حمله است یا میخواهید شکایت کنید، با متخصص امنیت یا وکیل مشورت کنید. آمار و مادههای قانون از منابعی است که در متن نام بردیم؛ پیش از هر اقدام رسمی، متن بهروز آنها را بخوانید.
نظر شما درباره این مقاله چیست؟
شما چه امتیازی میدهید؟